

 입력 2024-01-12 16:04:38


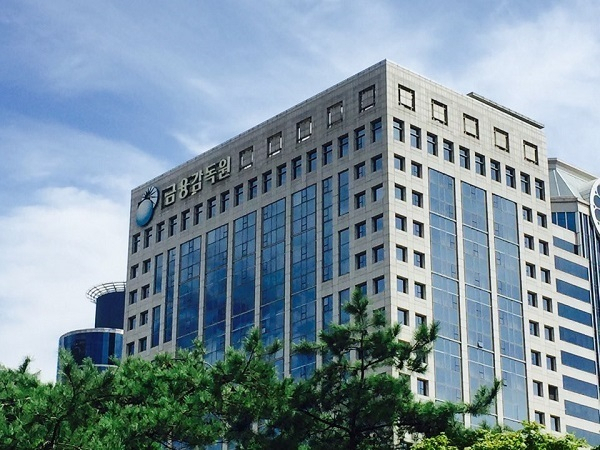
금융감독원 전경. <사진=금융감독원>
금융감독원은 12일 최근 정부부처와 유관기관 임직원을 대상으로 모바일 부고장과 청첩장을 빙자한 출처 미상의 스미싱 문자가 확산되고 있어 경보를 발령했다고 밝혔다.
스미싱은 문자메시지(SMS)와 피싱(Phishing)의 합성어로 악성앱 주소(URL)이 포함된 휴대폰 문자나 카카오톡 등 메시지를 대량 전송 후 이용자가 클릭하도록 유도해 개인정보를 탈취하는 사기 수법이다.
금융당국에 따르면 최근 정부부처 직원의 지인을 사칭한 사기범이 출처가 의심스러운 URL이 포함된 부고 문자를 피해자에게 발송하는 일이 빈번하게 발생하고 있다.
금융당국은 출처 미상의 URL주소를 클릭할 경우 원격 조종 악성앱이 설치되고 개인정보가 모두 유출돼 피해가 발생할 수 있으니 절대 클릭하지 않도록 당부했다.
악성앱이 이미 설치됐다면 △모바일 백신앱으로 검사 후 삭제 △데이터 백업 후 휴대폰 초기화 △지인이나 휴대폰 서비스센터 등에 도움을 요청해야 한다.
또 개인정보 유출시 추가 피해 예방을 위해 금융감독원 금융소비자정보포털 ‘파인’의 ‘개인정보 노출자 사고예방 시스템’을 활용할 수 있다.
[CEO스코어데일리 / 안은정 기자 / bonjour@ceoscore.co.kr]
무단 전재-재배포 금지> 2024-01-12 16:04:38 송고






































































































댓글
[ 300자 이내 / 현재: 0자 ]
현재 총 0개의 댓글이 있습니다.