

 입력 2026-09-03 16:47:21


휴면·탈퇴 포함 3954만개 계정 유출…한 사람 최대 13개 계정 보유
접속키 43개 소스코드 노출…신고기한 24시간 초과, 과태료 부과
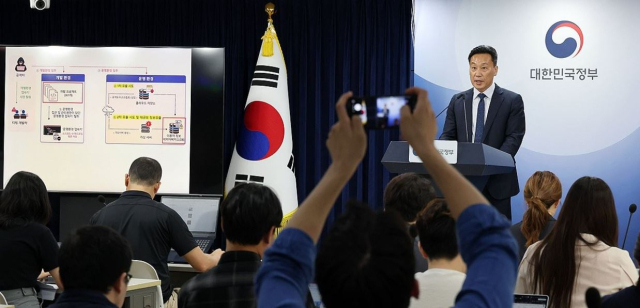
인동영상서비스(OTT) 플랫폼 '티빙'에서 소스 코드가 포함된 기술 자산 361건과 이용자 계정 약 3천954만 개가 유출된 것으로 확인됐다. <출처=연합뉴스>
온라인동영상서비스(OTT) 티빙에서 해킹 피해로 약 3954만개 계정 정보와 개발 소스코드 361건이 불법적으로 유출된 것으로 나타났다.
과학기술정보통신부 민관합동조사단은 3일 정부서울청사에서 브리핑을 갖고, 티빙에서 총 3954만개 계정 정보와 소스코드 등 기술자산 361건이 외부로 유출된 것으로 확인됐다고 밝혔다. 유출 항목은 성명·휴대전화번호·이메일·생년월일·결제이력 등 20개 항목(70종)에 달한다.
조사단에 따르면, 로그인이 가능한 활성 계정은 2206만3021개, 휴면 계정 850만2679개, 탈퇴 계정 886만8174개, 테스트 계정 10만6823개로 집계됐다. 해킹 사태로 총 3954만697개 계정정보다 유출된 것이다. 이는 기존에 정부가 발표했던 약 1953만개 보다 두 배 가까이 많은 수치로, 휴면·탈퇴 계정을 포함한 누적 계정과 중복 보유 계정이 반영된 결과다. 다만 실제로 한 사람이 최대 13개 계정을 가진 사례도 확인돼, 3954만개가 모두 다른 이용자의 정보는 아니라는 게 조사단 설명이다.
유출된 개인정보는 ID·비밀번호(일방향 암호화)·CJ ONE 통합ID·성명·휴대전화번호·이메일·생년월일·연계정보(CI) 등 20개 항목·70종이다. 특히 CI는 주민등록번호와 1대1로 매핑되는 온라인 본인인증용 고유값으로 본인 인증에 활용된다.
해커는 사전에 빼낸 개발자 접속키로 지난 5월 29일 티빙 개발시스템에 침입해 개발 프로젝트 361건(소스코드 등, 30.35GB)을 빼냈다. 이어 소스코드 등에 포함된 운영환경 접속키 43개 중 일부를 확보해 운영시스템으로 이동, 5월 30일 유출을 시도하고 이튿날 이용자 정보 24GB를 외부로 옮긴 것으로 조사됐다.
조사단은 티빙의 보안 관리 부실을 피해 확대 요인으로 꼽았다.
운영시스템 접속키 43개가 소스코드 등에 그대로 포함됐고, 모든 개발자가 전체 프로젝트에 접근 가능한 구조였다. 티빙은 개발 인력 149명 포함 전체 임직원 265명 가운데 정보보호 전담인력은 불과 4명 내외에 그쳤다. 또한 이상행위 탐지체계도 미흡해 첫 이상징후 발생 후 보안 책임자에게 보고되기까지 약 14시간이 소요된 점도 지적됐다.
과기정통부는 법정 신고기한(24시간)을 넘긴 점을 확인하고 최대 3000만원의 과태료 부과와 재발방지 대책 이행 여부를 점검할 예정이다. 개인정보보호위원회도 별도 조사를 진행 중으로, 법 위반 사항이 확인되면 과징금 등 추가 제재에 나설 수 있다고 밝혔다.
한편, 티빙은 이날 오후 4시 서울 시내 호텔에서 대표이사와 주요 경영진이 참석한 가운데 공식 사과 및 설명회를 열고 보안 강화 대책과 고객 보상 방안을 발표할 예정이다.
[CEO스코어데일리 / 진채연 기자 / cyeon1019@ceoscore.co.kr]





































































































댓글
[ 300자 이내 / 현재: 0자 ]
현재 총 0개의 댓글이 있습니다.