


 입력 2025-07-01 17:45:00


AI 보안검증부터 다크웹 대응까지 선제적 투자
국민·신한·토스도 속속 참여…정보보호 공시 확산
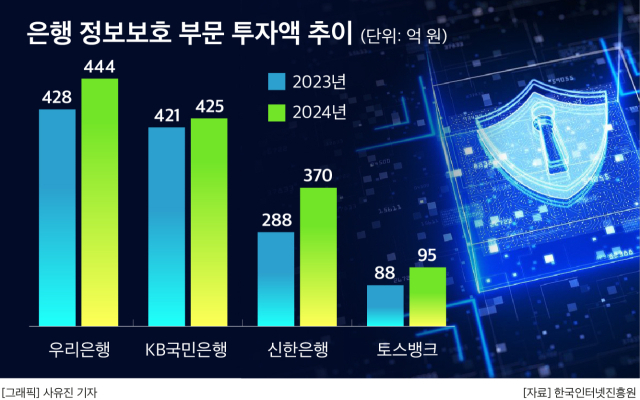
우리은행이 2020년부터 올해까지 6년 연속 정보보호 투자 및 인력 현황을 공개하며 정보보호 자율공시에 가장 꾸준히 참여한 것으로 나타났다. 이 기간 정보보호 투자액은 매년 400억원대를 꾸준히 기록했고, 관련 인력도 연평균 70명 이상을 유지하며 내실 있는 정보보호 체계를 구축해 온 것으로 평가된다.
특히 우리은행은 정보보호를 단순한 운영비용이 아닌 전사 전략의 핵심 축으로 보고 고도화된 보안 체계를 연이어 도입하고 있다. 최근에는 다른 주요 은행들도 자율공시를 본격화하면서 은행권 전반에 정보보호 투자 의식이 확산하는 추세다.
1일 금융권에 따르면 우리은행은 2020년부터 매년 정보보호 자율공시에 참여해 오고 있다. 관련 공시는 매년 6월 말까지 직전 회계연도를 기준으로 데이터를 집계해 공개하는 방식으로 운영된다.
우리은행의 정보보호 투자액은 2019년 396억원에서 지난해 444억원으로 12.1% 증가했으며, 정보보호 인력 수는 70명 이상을 꾸준히 유지했다. 정보기술 인력 대비 정보보호 인력 비율도 6.8~9.2% 선을 유지하며 업권 평균을 상회하고 있다.
투자 항목도 단순 시스템 구축을 넘어서 인공지능(AI) 기반 탐지, 침해 대응훈련, 클라우드 인증 확보 등 실질적인 보안 역량 고도화에 집중됐다. 우리은행은 지난해 은행업계 최초로 AI 모델 알고리즘 보안성 검증을 시행했고, 브랜드 사칭 방지와 다크웹 모니터링 시스템도 도입했다. 또 모의해킹 경진대회 ‘우리콘(WooriCON)’을 통해 보안 취약점을 파악하고 있다.
우리은행 관계자는 “정보보호 활동의 투명성과 신뢰를 제고하기 위해 공시의무 대상이 아님에도 2020년부터 자율적으로 정보보호 공시를 시행해 왔다”며 “이를 통해 정보보호 투자, 인력, 인증, 활동 현황 등을 외부에 선제적으로 공개해 고객과 시장에 신뢰받는 정보보호 체계를 갖춘 은행임을 입증하고자 했다”고 설명했다.
이어 “정보보호는 디지털 금융환경에서 고객 신뢰를 지키는 핵심 기반”이라며 “올해도 444억원에 달하는 정보보호 예산을 편성한 것은 갈수록 정교해지는 사이버 위협에 선제적으로 대응하고, 고객 중심의 보안 환경을 구축하기 위한 의지를 반영한 것”이라고 말했다.
다른 은행들도 정보보호 자율공시에 참여하며 디지털 리스크 대응 체계를 강화하고 있다. KB국민은행은 2022년부터 매년 400억원 이상을 정보보호에 투자하는 중이다. 지난해 정보보호 투자액은 425억원을 기록했다.
국민은행의 지난해 정보보호 인력은 97.1명으로 우리은행을 웃돌았다. 정보보호 인력 비율은 5.2% 수준으로 다소 낮지만, 과학기술정보통신부 주관 ‘제로트러스트 도입 시범사업’과 APEC CBPR 국제인증 획득 등 전략적 활동을 병행하고 있다.
신한은행은 2024년부터 자율공시에 참여하고 있다. 지난해 기준 정보보호 투자액은 1년 전보다 28.0% 늘어난 370억원이다. 관련 인력 수는 91.1명으로 집계됐다,
신한은행은 ‘침해위협통합관리시스템’과 이상거래탐지(FDS) 고도화 등으로 보안 역량을 제고하는 한편, 정보보호최고책임자(CISO)와 개인정보최고책임자(CPO)의 대외 활동을 확대하며 거버넌스 체계도 강화 중이다.
인터넷전문은행인 토스뱅크도 2021년부터 매년 자율공시에 참여하며 정보보호 강화 노력을 이어가고 있다. 지난해 기준 정보보호 투자액은 95억원, 인력 수는 27.2명으로 규모는 작지만 인력 비율은 8.4%로 업계 상위 수준이다. 버그바운티 챌린지, 재해복구 훈련, 정보보호부문 연간계획 수립 등 관리체계 구축에 나서고 있다.
정부는 지난 2016년 기업의 안전한 정보통신서비스 이용과 정보보호 투자를 촉진하기 위해 정보보호 공시 제도를 시행했다. 제도 도입 후 자율공시 기간을 거쳐 2022년부터 매년 의무기업을 선정해 정보보호 투자액과 전담인력, 관련 활동 등을 밝히도록 하고 있다.
은행 등 금융회사의 경우 금융당국에 정보보호 현황을 정기적으로 제출하고 있어 의무 공시 대상에는 포함되지 않는다. 그럼에도 이를 꾸준히 공시하는 일부 은행들의 행보는 내부통제 신뢰도 제고와 정보보호 투명성 강화를 위한 자율적 책임경영으로 풀이된다.
금융권 한 관계자는 “정보보호 공시는 단순한 수치 공개를 넘어 디지털 전환 시대에 은행이 고객 신뢰를 확보하는 핵심 수단으로 작용하고 있다”며 “앞으로는 공시 여부와 함께 투자의 내용까지 평가받는 시대가 올 것”이라고 말했다.
[CEO스코어데일리 / 김기율 기자 / hkps099@ceoscore.co.kr]



































































































댓글
[ 300자 이내 / 현재: 0자 ]
현재 총 0개의 댓글이 있습니다.