

 입력 2025-05-19 11:39:35


민관합동조사단 2차 결과 발표…악성코드 총 25종 발견
로그 미확보 기간 유출 여부 불투명…과기정통부 “유사 사고 대비 총력”
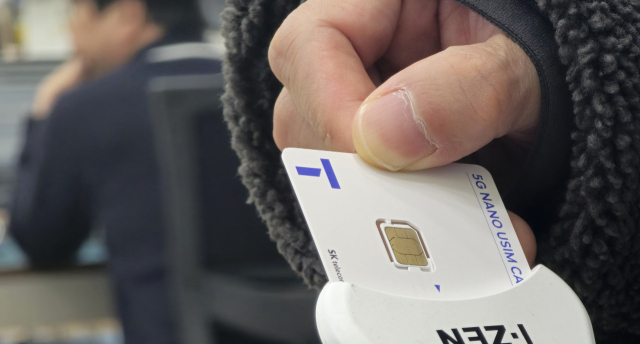
SK텔레콤의 대규모 침해 사고와 관련해 민관합동조사단이 19일 2차 조사 결과를 발표했다. <출처=연합뉴스>
SK텔레콤의 대규모 침해 사고와 관련해 민관합동조사단이 19일 2차 조사 결과를 발표했다. 조사단은 SKT 서버 총 23대에서 25종의 악성코드를 발견했으며, 이 중 일부 서버에는 고객 개인정보가 저장돼 있어 유출 가능성도 제기됐다.
조사단에 따르면, SKT의 리눅스 서버 약 3만대를 대상으로 4차례 점검을 실시한 결과, 현재까지 총 23대의 서버에서 25종의 악성코드가 탐지됐다. 이는 1차 발표에서 확인된 8종 외에 BPF도어 계열 12종과 웹셸 1종이 추가로 발견된 수치다. 이로써 확인된 악성코드는 BPF도어 계열 24종과 웹셸 1종으로 늘어났다.
감염된 서버는 1차 발표 이후 18대가 추가로 확인되어 총 23대로 집계됐으며, 이 중 15대는 포렌식, 로그 분석 등 정밀 분석이 완료됐고 나머지 8대는 5월 말까지 분석을 마칠 예정이다.
특히 우려되는 부분은 개인정보 유출 가능성이다. 분석이 완료된 15대 중 2대의 서버가 통합고객인증 시스템과 연동되어 단말기 고유식별번호(IMEI)를 비롯해 이름, 생년월일, 전화번호, 이메일 등 다수의 개인정보를 저장하고 있었던 것으로 드러났다. 해당 서버 파일에는 총 29만1831건의 IMEI가 포함돼 있었다.
조사단은 방화벽 로그 기록이 남아있는 지난해 12월 3일부터 올해 4월 24일까지는 자료 유출이 없었다고 밝혔으나, 최초 악성코드 설치 시점부터 로그 기록이 없는 2022년 6월 15일부터 2023년 12월 2일까지의 기간에 대한 자료 유출 여부는 현재까지 확인되지 않았다.
조사단은 개인정보 저장 서버 확인 즉시 SKT에 자료 유출 가능성을 알리고 국민 피해 예방 조치를 마련하라고 요구했다. 또한 이 사안이 개인정보보호위원회의 정밀 조사가 필요하다고 판단, 지난 13일 개인정보위에 해당 사실을 통보하고, SKT의 동의를 얻어 확보한 서버 자료도 16일 공유했다.
이번 4차 점검은 한국인터넷진흥원(KISA)의 인력을 지원받아 조사단이 직접 수행했으며, 이전 1~3차 점검은 SKT가 자체적으로 실시한 후 조사단이 검증하는 방식이었다. 조사에는 BPF도어 계열 변종 202종을 탐지할 수 있는 특수 도구가 활용됐다. 앞서 1차 조사에서는 유출된 유심(USIM) 정보가 총 9.82GB, 가입자 식별키(IMSI) 기준 2695만7749건에 달하는 것으로 확인된 바 있다.
조사단은 현재 5차 점검을 진행 중이며, 전체 서버 시스템에 대한 조사는 오는 6월 말까지 완료할 계획이다.
한편, 과학기술정보통신부는 이번 사태를 계기로 이동통신사 및 플랫폼 기업을 대상으로 유사 사고 발생 가능성에 대비하고 있다. 유상임 과기정통부 장관은 최근 통신 3사 및 주요 플랫폼 4개사 보안 책임자들과 만나 현 보안 상황을 점검하고 철저한 대응을 당부했다. 정부는 ‘통신사 및 플랫폼사 보안점검 TF’를 운영해 매일 또는 주 단위로 점검 결과를 확인하고 있으며, 중앙행정기관, 지자체, 공공기관은 국가정보원 주관으로 점검을 진행 중이다. 현재까지 민간 및 공공 분야에서 신고된 관련 피해 사례는 없는 것으로 파악됐다.
조사단은 “앞으로도 조사 과정에서 국민 피해로 이어질 수 있는 정황이 발견될 경우 이를 투명하게 공개하고, 사업자 및 정부 차원의 신속한 대응을 유도할 방침”이라고 밝혔다.
[CEO스코어데일리 / 김동일 기자 / same91@ceoscore.co.kr]






































































































댓글
[ 300자 이내 / 현재: 0자 ]
현재 총 0개의 댓글이 있습니다.