

 입력 2025-04-22 10:00:00


발견 즉시 악성코드 삭제·의심 장비 격리…KISA·개인정보위 신고
“실제 악용 사례 미확인…불법 유심 기변 차단 강화 등 예방 조치 시행”
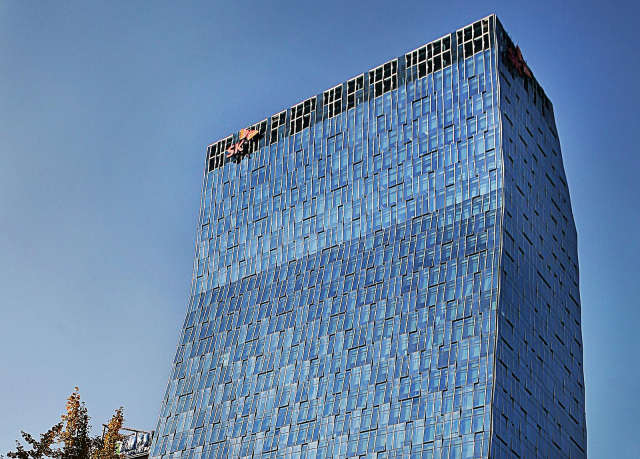
SK텔레콤은 지난 19일 밤 악성코드로 인해 일부 고객의 유심(USIM) 관련 정보가 유출된 것으로 의심되는 정황을 파악하고 관계 당국에 신고하는 등 긴급 대응에 나섰다고 22일 밝혔다.
SKT에 따르면, 2025년 4월 19일 오후 11시경 악성코드 감염으로 인해 고객 유심과 관련된 일부 정보의 유출이 의심되는 상황이 발견됐다. 회사는 현재 정확한 유출 원인과 정보 유출 규모, 구체적인 항목 등을 파악하기 위한 조사를 지속하고 있다.
SKT는 유출 가능성을 인지한 직후 해당 악성코드를 즉시 삭제하고 해킹이 의심되는 장비를 네트워크에서 분리 조치하는 등 초동 대응을 완료했다.
이어 관련 법률에 따라 다음날인 20일 한국인터넷진흥원(KISA)에 침해사고 발생 사실을 즉시 신고했으며, 오늘(22일) 오전 10시에는 개인정보보호위원회에도 개인정보 유출 정황을 신고하고 관련 조사에 적극 협조하고 있다고 설명했다.
SKT는 “현재까지 해당 정보가 실제로 악용된 사례는 확인되지 않았다”고 강조하면서도, 만일의 사태에 대비하고 고객 피해를 선제적으로 예방하기 위해 다각적인 조치를 시행 중이라고 밝혔다.
주요 조치로는 △전체 시스템에 대한 전수 조사 실시 △불법적인 유심 기기 변경 및 비정상적 인증 시도에 대한 차단 강화 △피해 의심 징후 발생 시 즉각적인 이용 정지 및 고객 안내 강화 등이 있다.
또한 SKT는 자사 홈페이지를 통해 이번 사안을 고객들에게 공지하는 한편, 추가적인 안전 조치를 원하는 고객을 위해 홈페이지와 T월드 앱에서 ‘유심보호서비스’를 무료로 신청할 수 있도록 지원하고 있다.
이번 유심 정보 유출 의심 건과 관련한 문의는 SKT 고객센터(080-800-0577)를 통해 가능하다.
SKT 측은 “고객님께 심려를 끼쳐드리게 된 점 진심으로 사과드린다”며 “이와 같은 일이 재발하지 않도록 전체 보안 체계를 더욱 강화하고, 고객 정보 보호 방안 마련에도 모든 노력을 다할 것”이라고 밝혔다.
[CEO스코어데일리 / 김동일 기자 / same91@ceoscore.co.kr]





































































































댓글
[ 300자 이내 / 현재: 0자 ]
현재 총 0개의 댓글이 있습니다.