


 입력 2025-12-29 15:32:19


KT, BPF도어 등 103종 악성코드 감염돼…전 가입자 위약금 면제 요구
KT, “작년 3월 감염 인지 후 미신고…LGU+, 서버 폐기로 ‘조사 방해’
과학기술정보통신부 민관합동조사단은 29일 KT 침해사고 최종 조사 결과를 발표했다. <출처=연합뉴스>
정부가 역대 최악의 국가 통신망 해킹 사태에 직면한 KT에 전체 가입자에 대한 위약금 면제를 요구하고 나섰다. 특히 경찰 조사 결과 KT 해킹과 불법 펨토셀(초소형 기지국)을 이용한 개인정보 유출 시도가 지난해부터 이어져온 것으로 드러났다. 정부는 이번 해킹 사태를 ‘사업자 귀책’으로 결론 짓고, 전체 이용자에 대한 위약금 면제를 촉구했다. 이와 함께, 정부는 LG유플러스에도 침해사고 관련 서버를 폐기한 정황이 확인돼 ‘공무집행 방해’로 수사의뢰 했다.
과학기술정보통신부 민관합동조사단은 29일 KT 침해사고 최종 조사 결과를 발표했다. 조사단이 지난 8개월간 KT의 서버 약 3만3000대를 6차례에 걸쳐 점검한 결과, 총 94개 서버에서 BPF도어, 루트킷 등 103종의 악성코드가 발견됐다. 이는 올해 초 SK텔레콤 해킹 당시(33종 감염)를 크게 웃도는 수치다.
특히 KT는 지난해 3월 이미 악성코드 감염 사실을 인지하고도 정부 신고 없이 자체 삭제 조치에 그친 정황이 드러났다. 당시 약 41대 서버에서 BPF도어(BPFDoor), 웹셸, 원격제어형 코드 등의 악성코드가 확인됐지만, KT는 이를 외부에 알리지 않았다.
경찰이 불법 소액결제 조직으로부터 확보한 펨토셀 기기를 포렌식 분석한 결과, KT 인증서와 인증 서버 IP 정보가 기기에 내장돼 있었으며, 이를 이용해 KT 내부망에 무단 접속한 뒤 가입자 데이터를 탈취한 사실이 밝혀졌다.
공격자는 불법 펨토셀에 KT의 인증서를 복사해 ‘정상 기지국’처럼 위장한 뒤 강한 전파를 방출, 인근 단말기를 자동 연결시켰다. 이 과정에서 2만2000여명의 이용자 국제이동가입자식별번호(IMSI), 단말기식별번호(IMEI), 전화번호 등이 탈취됐고, 368명의 이용자가 무단 소액결제로 총 2억4000여만원의 피해를 입었다.
조사단은 또, KT가 일부 단말기(특히 아이폰 16 이하)에서 암호화 설정 자체를 지원하지 않아 문자 메시지와 통화 내용이 평문(암호화되지 않은 형태)으로 전송되는 구조적 취약점이 있었다고 지적했다.
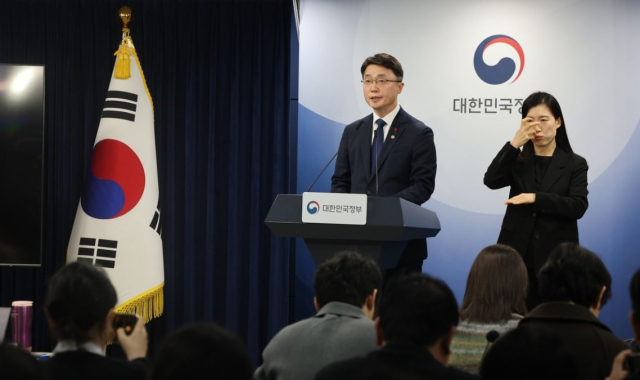
류제명 과학기술정보통신부 제2차관이 29일 서울 종로구 정부서울청사에서 KT·LGU+ 침해사고 조사 결과를 브리핑하고 있다. <출처=연합뉴스>
정부는 KT의 펨토셀 관리 부실과 대외비 보안체계 미흡을 ‘총체적 과실’로 판단했다. KT는 펨토셀 인증서를 주기적으로 교체하지 않았고, 비정상·해외 IP 접속을 차단하지 않았으며, 정상 기기 여부를 검증하는 절차도 없었던 것으로 드러났다.
정부는 이에 따라 KT가 이용약관상 ‘회사의 귀책사유로 서비스 해지 시 위약금 면제’ 규정에 해당한다고 밝혔다. 이는 올해 7월 SK텔레콤 해킹 사태 당시 적용된 조치와 동일한 수준으로, 전 이용자 위약금 면제를 권고하는 첫 사례가 될 전망이다.
과기정통부는 KT에 대해 내년 1월까지 재발방지 이행 계획을 제출토록 하고, 2026년 6월까지 이행 여부를 점검하기로 했다. 또한 전사 정보보호 거버넌스 강화, CISO(정보보호최고책임자) 권한 확대, EDR·백신 등 보안 솔루션 확대 도입을 지시했다.
배경훈 부총리 겸 과기정통부 장관은 “국가 핵심 통신망에서 반복적으로 보안 허점이 드러난 것은 매우 심각한 사태”라며 “통신 3사는 보안을 경영의 핵심 가치로 삼아 국민 신뢰 회복에 나서야 한다”고 강조했다.
한편, 정부는 LG유플러스의 침해사고에 대해서도 경찰에 수사의뢰 했다. LG유플러스는 해킹 정황을 보고받은 뒤 주요 서버의 운영체제(OS)를 재설치하거나 폐기해 침해 흔적이 사라진 상태였다. 이에 따라, 올 상반기 SK텔레콤 유심 해킹 사태로 촉발된 국가 기간망 침해 사태와 관련해 SKT, KT 뿐만 아니라 LG유플러스도 수사결과에 따른 제재가 불가피해 보인다.
민관합동조사단은 LG유플러스 침해사고와 관련해 “자료 유출이 의심되는 통합 서버 접근제어 솔루션(APPM) 관련 서버가 조사 직전 폐기돼 추가 확인이 불가능했다”면서, ‘위계에 의한 공무집행 방해’ 혐의로 경찰에 수사를 의뢰했다.
[CEO스코어데일리 / 진채연 기자 / cyeon1019@ceoscore.co.kr]






































































































댓글
[ 300자 이내 / 현재: 0자 ]
현재 총 0개의 댓글이 있습니다.