


 입력 2025-09-19 14:50:31


15일 오후 2시 서버 침해 최초 인지
3일 뒤인 18일 밤 늦게 KISA에 신고
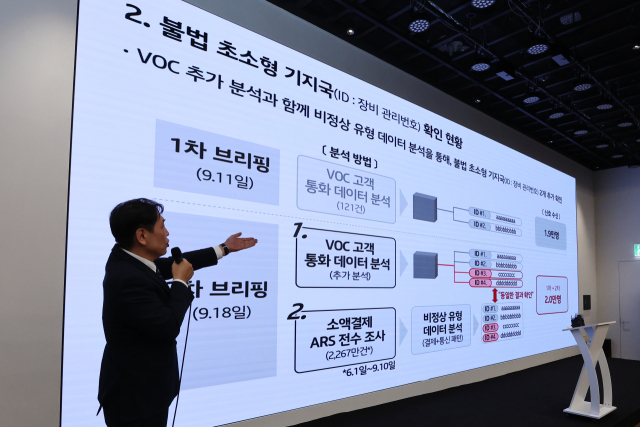
구재형 KT 네트워크부문 네트워크기술본부장이 지난 18일 서울 종로구 KT광화문빌딩에서 소액결제 피해 관련 대응 현황을 발표하고 있다. <출처=연합뉴스>
KT가 서버 침해 사실을 인지하고도 사흘이 지나서야 관계 당국에 신고한 것으로 드러났다. 현행법상 24시간 이내 신고 규정을 위반한 ‘늑장 신고’다.
19일 국회 과학기술정보방송통신위원회 소속 최수진 국민의힘 의원이 한국인터넷진흥원(KISA)으로부터 확보한 자료에 따르면, KT는 서버 침해를 최초로 인지한 시점을 지난 15일 오후 2시로 명시했다. 하지만 KISA에 관련 내용을 신고한 것은 사흘 후인 18일 오후 11시 57분이었다.
정보통신망법은 기업이 해킹 등 침해사고를 인지한 시점으로부터 24시간 이내에 KISA 또는 과학기술정보통신부에 신고하도록 의무화하고 있다. KT는 이미 무단 소액결제 사건으로 사회적 물의를 빚고 있는 상황에서도, 기업들의 관행처럼 굳어진 ‘24시간 신고 규정’을 또다시 어긴 것이다. 앞서 SK텔레콤 역시 지난 4월 해킹 피해 발생 당시 신고 기한을 넘겨 비판을 받은 바 있다.
KT는 KISA에 제출한 신고서에서 사고 발생 시간은 '확인 불가'로, 사고 내용은 '제3자 보안 점검 활동에 따른 침해 정황 확인'이라고 밝혔다. SK텔레콤 해킹 사태 이후 외부 보안업체를 통해 자체 서버를 점검하는 과정에서 이번 침해 사실을 발견한 것이다.
KT가 보고한 침해 흔적은 총 4건, 침해 의심 정황은 2건이다. 구체적으로 △윈도우 서버 침투 후 내부망 확산을 시도한 정황 △악성코드로 알려진 ‘Smominru 봇넷’ 감염 △원격 코드 실행 및 민감 정보 탈취 △보안 취약점 공격 도구인 ‘메타스플로잇’을 통한 내부망 침투 성공 등이 확인됐다.
더 큰 문제는 KT 경영진의 상황 인식이다. KT는 불과 하루 전인 18일 무단 소액결제 사건에 대한 2차 브리핑을 진행하면서도 서버 침해 사실에 대해서는 전혀 인지하지 못했다고 밝혔다.
구재형 KT 네트워크기술본부장은 19일 정부 합동 브리핑에서 “서버 점검은 별도 진행 과제로 4개월간 진행했고, 소액결제와 상호 연결성이 없다보니 어제 저녁에 그 내용을 알게 됐다”며 “브리핑 전에 이 사실을 아는 상황은 아니었다”고 말했다.
[CEO스코어데일리 / 김동일 기자 / same91@ceoscore.co.kr]



































































































댓글
[ 300자 이내 / 현재: 0자 ]
현재 총 0개의 댓글이 있습니다.