

 입력 2025-05-26 17:09:50


BPF도어 악성코드 변종 202종 추적… KT·LGU+도 전면 조사
SKT 39만명 이탈… KT·LGU+ 보안 신뢰도 확보 경쟁 가속
기술 문제 아닌 신뢰의 붕괴…‘사이버 보안 대전환’ 시급
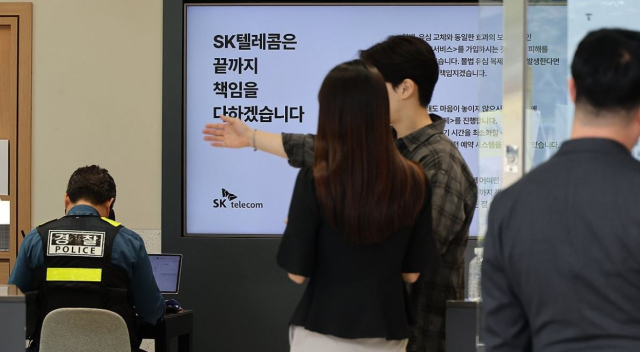
민관합동조사단은 자율 점검 방식을 넘어, KT와 LG유플러스의 주요 서버에 대해 본격적인 현장 조사에 시작했다. <출처=연합뉴스>
SK텔레콤의 유심(USIM) 해킹 사태가 단순한 보안 사고를 넘어, 국내 통신 인프라 전반의 구조적 취약성을 드러낸 중대 사건으로 비화되고 있다. 정부는 이번 사태가 국가 핵심 기반시설을 겨냥한 조직적 사이버 공격으로 판단하고, SKT 뿐만 아니라 통신 3사에 대한 전방위적인 보안 점검에 나섰다. 당사자인 SKT에 이어 KT와 LG유플러스에 대한 현장 조사가 본격화된 가운데, 통신사 간 가입자 이동과 보안 체계 재정비 움직임도 급물살을 타고 있다.
26일 IT 업계에 따르면, 과학기술정보통신부와 한국인터넷진흥원(KISA) 등으로 구성된 민관합동조사단은 지난 23일, 자율 점검을 넘어 KT와 LG유플러스의 주요 서버에 대한 본격적인 현장 조사에 착수했다. 이번 조사는 지난 4월 SK텔레콤의 유심 정보 유출 사고를 계기로 추진됐다.
유심 해킹 사태 이후 SK텔레콤은 약 한 달 간 39만명이 넘는 가입자가 이탈함며 홍역을 치르고 있다. 이 가운데 22만709명이 KT로, 17만4808명이 LG유플러스로 이동하면서 두 통신사는 가입자 유입 효과를 톡톡히 봤다. 반면, SK텔레콤의 신규 가입자는 4만3567명에 그쳐 전체적으로 35만1950명의 순감 현상을 기록했다.
소비자들의 불안감도 여전히 높은 상황이다. 이동통신 전문 조사기관인 컨슈머인사이트가 지난 13일부터 이틀간 전국의 14세~64세 휴대폰 사용자 5059명을 대상으로 실시한 설문에 따르면, SK텔레콤 이용자의 73%가 “보안이 불안하다”고 답했다. KT와 LG유플러스 이용자들 중에서도 각각 56%, 57%가 해킹 여파로 인한 2차 피해를 우려하는 것으로 나타났다.
특히 ‘계좌 탈취’와 ‘보이스피싱 악용’에 대한 걱정은 각각 87%, 82%에 달해, 통신망 보안에 대한 국민적 불신이 한층 깊어졌음을 보여주고 있다.
정부는 이번 사태를 계기로 통신망 전반에 대한 보안 체계 재정비에 착수했다. 과학기술정보통신부는 정보보호네트워크정책관을 단장으로 하는 비상대책반을 구성하고, 필요 시 민간 보안 전문가를 추가로 투입해 조사 범위와 심층도를 확대하고 있다.
특히 민관합동조사단은 SK텔레콤 서버에서 발견된 ‘BPF도어(BPFdoor)’ 악성코드의 변종 202종을 KT와 LG유플러스 시스템에도 적용해 감염 여부를 정밀 분석 중이다. BPF도어는 리눅스 기반 시스템을 노리는 고도화된 APT(지능형 지속 위협)형 악성코드로, 방화벽을 우회하고 장기간 백도어를 유지하는 특징이 있다.
조사단 관계자는 “현재까지 KT와 LG유플러스의 서버에서는 감염 징후가 발견되지 않았지만, 디지털 포렌식 분석이 완료되기 전까지는 단정할 수 없다”며 “필요 시 조사 범위가 추가로 확대될 수 있다”고 밝혔다.
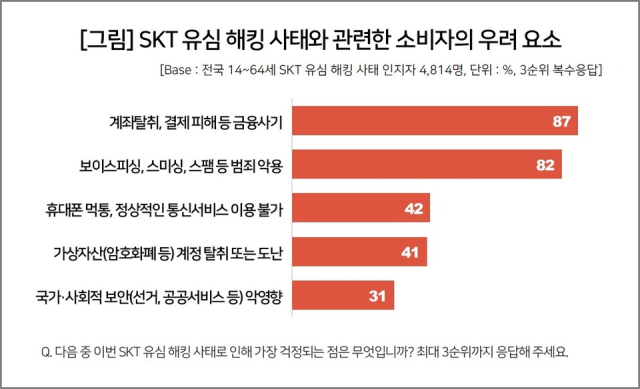
SK텔레콤 유심 해킹 사태와 관련한 소비자의 우려 요소. <사진=컨슈머인사이트>
SK텔레콤에 대한 추가 조사도 계속될 전망이다. 리눅스 기반 서버 외에도 윈도우 및 기타 운영체제(OS) 기반 서버에 대한 조사가 남아 있으며, 정부는 SK텔레콤의 통화 기록(CDR) 유출 여부에 대해서도 정밀 분석을 진행 중인 것으로 알려졌다. 한 보안 업계 관계자는 “정부는 통신사와 주요 플랫폼 기업 등 대규모 개인정보를 보유한 사업자들로부터 지속적으로 보안 현황을 보고받고 있다”고 말했다.
통신사들은 이번 사태를 계기로 보안 체계 재정비에 속도를 내고 있다.
KT는 비정상적인 기기변경을 실시간으로 추적·차단하는 시스템을 고도화하고, 유심 정보 암호화, 방화벽 강화, 유심 보호 서비스 등을 통해 고객 정보 보호에 주력하고 있다. KT 관계자는 “매년 보안 취약점을 신고하면 포상하는 ‘버그바운티’ 제도를 운영하며, 주요 시스템의 취약점을 사전에 발굴하고 조치해 정보 유출 위험을 줄이고 있다”고 설명했다.
LG유플러스도 한국인터넷진흥원(KISA)의 지침에 따라 모니터링 체계를 강화하고, CEO 직속의 정보보안센터를 중심으로 1시간 단위 보안 관제 보고와 긴급 모의해킹을 실시하는 등 보안 대응 수준을 끌어올렸다. LG유플러스 관계자는 “갈수록 정교해지는 사이버 위협에 대응하기 위해 ‘위협 인텔리전스 솔루션(Threat Intelligence Solution)’을 가동하고, 24시간 실시간 감시 체제를 운영 중”이라고 밝혔다.
정부도 ‘공세적 사이버 방어’, ‘국가 인프라 복원력 강화’, ‘글로벌 보안 공조 체계 확립’을 골자로 한 국가사이버안보전략을 본격적으로 추진 중이다. 향후 통신 뿐만 아니라 금융, 에너지 등 주요 국가 인프라 전반으로 조사가 확대될 가능성도 열려 있다. 이와 함께 아마존 웹 서비스의 ‘가드듀티’, 마이크로소프트 애저의 ‘시큐리티 센터’ 등 글로벌 클라우드 서비스 제공업체(CSP)의 보안 플랫폼을 국내 통신 인프라에 도입하는 방안도 검토되고 있다.
한편 SK텔레콤은 현재까지 428만 건의 유심 교체를 완료했으며, ‘찾아가는 유심 교체 서비스’를 통해 도서·산간 지역까지 직접 지원을 확대하고 있다. 그러나 소비자들의 반응은 냉담하다. “사고 대응이 늦고, 투명성이 부족하다”는 비판이 이어지면서, 집단소송 참여자는 수백 명을 넘어섰고, 개인정보분쟁조정위원회에도 300건 이상의 조정 신청이 접수된 상황이다.
보안 전문가들은 이번 사태가 단순한 기술적 결함을 넘어, 국내 통신망 전반에 내재한 구조적 허점을 드러낸 사례라고 지적하고 있다. 특히 기존 보안 솔루션만으로는 탐지하기 어려운 고도화된 위협에 대응하기 위해, AI 기반의 이상징후 탐지 시스템, 클라우드 네이티브 보안, 글로벌 CSP(클라우드 서비스 제공자)의 보안 서비스 도입이 시급하다는 분석이다.
한 보안 업계 전문가는 “신속하고 투명한 정보 공개, 실질적인 피해 구제 조치, 그리고 철저한 재발 방지 대책이 마련돼야 국민 신뢰를 회복할 수 있을 것”이라고 강조했다.
[CEO스코어데일리 / 진채연 기자 / cyeon1019@ceoscore.co.kr]





































































































댓글
[ 300자 이내 / 현재: 0자 ]
현재 총 0개의 댓글이 있습니다.